Bảo mật dữ liệu khách hàng trên CloudHOS
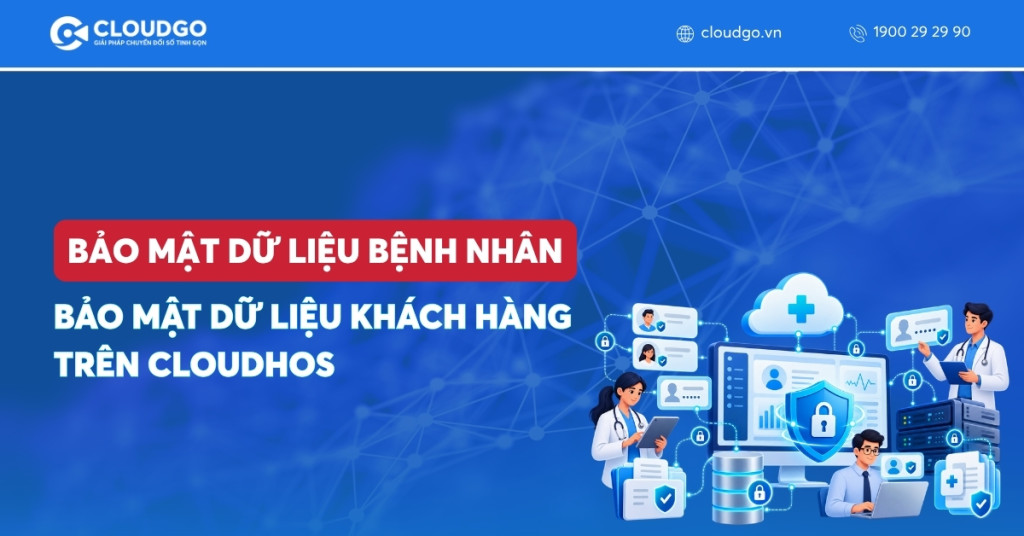
CloudHOS bảo vệ dữ liệu khách hàng bằng mã hóa, phân quyền theo sơ đồ tổ chức đến từng trường thông tin, và chế độ chia sẻ riêng tư cho những hồ sơ nhạy cảm. Dữ liệu thuộc quyền sở hữu của cơ sở y tế, CloudGO không chia sẻ cho bên thứ ba. Các giải pháp chuyển đổi số của CloudGO đã được VSEC đánh giá bảo mật độc lập theo phương pháp OWASP và OSSTMM.
Từ ngày 01/01/2026, câu hỏi "dữ liệu khách hàng của phòng khám có an toàn không" không còn là chuyện kỹ thuật thuần túy. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực, và Nghị định 356/2025/NĐ-CP xếp thông tin sức khỏe vào nhóm dữ liệu cá nhân nhạy cảm. Chọn một CRM cho phòng khám giờ đồng nghĩa với việc chọn người cùng bạn gánh một phần trách nhiệm pháp lý. Bài viết này trả lời từng câu hỏi mà bộ phận CNTT và ban giám đốc thường đặt ra khi thẩm định CloudHOS.
1. Dữ liệu khách hàng được bảo mật như thế nào?
CloudHOS bảo vệ dữ liệu theo nhiều lớp, mỗi lớp xử lý một rủi ro khác nhau: người ngoài truy cập trái phép, nhân viên xem quá phạm vi công việc, dữ liệu bị lộ khi kết nối với hệ thống khác. Không lớp nào đủ một mình; giá trị nằm ở việc các lớp cùng vận hành.
Nhìn vào kiến trúc của CloudHOS sẽ dễ hiểu bảo mật nằm ở đâu. Hệ thống gồm các tầng: kênh tương tác (Facebook, Zalo, tổng đài, website, SMS, ZNS, email) → tầng nghiệp vụ (tư vấn, hẹn khám, chăm sóc sau khám, gói khám đoàn…) → tầng tự động hóa → tầng dữ liệu (kho dữ liệu khách hàng 360 độ, đồng bộ dữ liệu các hệ thống) → tầng quản trị hệ thống, người dùng và phân quyền. Kết nối với HIS, ERP đi qua API ở bên ngoài các tầng này.
Lớp bảo vệ | Rủi ro được xử lý | Cách CloudHOS thực hiện |
Mã hóa dữ liệu | Dữ liệu bị đọc trộm nếu lọt ra ngoài | Áp dụng mã hóa dữ liệu trên hạ tầng đám mây đạt tiêu chuẩn bảo mật |
Phân quyền theo tổ chức | Nhân viên chi nhánh này xem dữ liệu chi nhánh khác | Cây tổ chức; mỗi cấp chỉ thấy phạm vi được giao |
Phân quyền thao tác | Nhân viên sửa, xóa, xem thông tin ngoài nhiệm vụ | Quyền Xem/Thêm/Sửa/Xóa đến từng phân hệ và từng trường |
Chế độ chia sẻ | Hồ sơ nhạy cảm hiển thị cho cả viện | Riêng tư (chỉ cá nhân và cấp trên) hoặc công khai |
Kiểm soát tích hợp | Dữ liệu y tế chép tràn sang CRM | Tầng đồng bộ riêng qua API, kết hợp phân quyền theo trường |
Quyền sở hữu | Nhà cung cấp dùng dữ liệu cho mục đích khác | Dữ liệu thuộc cơ sở y tế, không chia sẻ bên thứ ba |
Đánh giá độc lập | Lỗ hổng mà đội phát triển không tự thấy | VSEC đánh giá theo OWASP và OSSTMM |
Khi thẩm định bất kỳ CRM y tế nào, đừng chỉ hỏi "có mã hóa không". Hãy hỏi từng lớp trong bảng trên, vì rủi ro lớn nhất ở phòng khám thường đến từ bên trong nhân viên xem hoặc mang dữ liệu ra ngoài chứ không phải từ tin tặc.
2. Dữ liệu thuộc về ai và lưu ở đâu?
Dữ liệu khách hàng trên CloudHOS thuộc quyền sở hữu của cơ sở y tế, được lưu trên hạ tầng đám mây đạt tiêu chuẩn bảo mật. Theo trang giải pháp CloudHOS, CloudGO không chia sẻ dữ liệu này với bên thứ ba. Phòng khám thuê phần mềm theo thuê bao, nhưng không "thuê" dữ liệu của chính mình.
Điều này quan trọng hơn vẻ ngoài của nó. Với một số công cụ miễn phí hoặc ứng dụng nhắn tin cá nhân, dữ liệu khách nằm trong tài khoản của từng nhân viên, và phòng khám không có quyền kiểm soát khi người đó nghỉ việc. Trên CloudHOS, hồ sơ khách, lịch sử tương tác và lịch sử chăm sóc nằm tại hệ thống của phòng khám, không phụ thuộc vào ai đang dùng.
Vị trí cụ thể của máy chủ và nhà cung cấp hạ tầng là thông tin phòng khám nên hỏi trực tiếp khi tư vấn, đặc biệt nếu bệnh viện có quy định nội bộ về nơi lưu trữ dữ liệu. Câu hỏi này nằm trong checklist ở cuối bài.
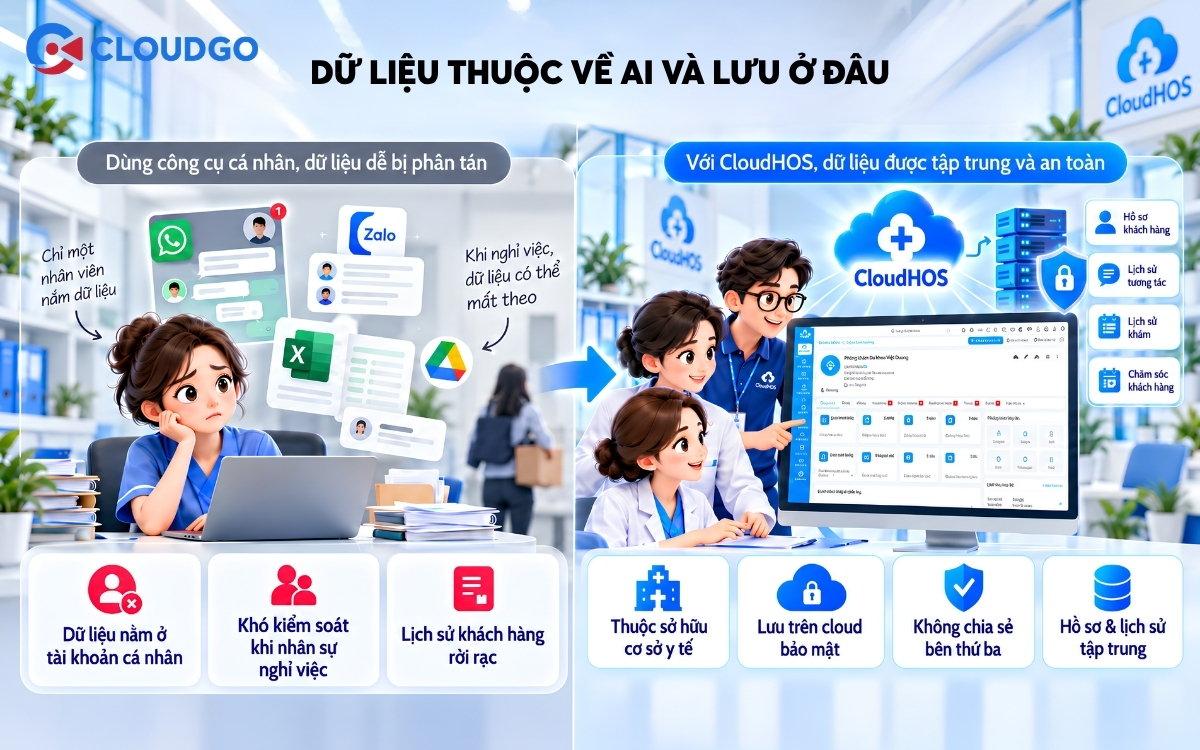
Dữ liệu thuộc về ai và lưu ở đâu
3. Ai được xem hồ sơ khách hàng?
Chỉ những người được cấp quyền, trong đúng phạm vi công việc của họ. CloudHOS phân quyền theo ba lớp chồng lên nhau: vị trí trong sơ đồ tổ chức, quyền thao tác trên từng phân hệ và từng trường thông tin, và chế độ chia sẻ của từng hồ sơ. Nhờ vậy, lễ tân có thể xem lịch hẹn của khách mà không thấy kết quả khám của người đó.
Phân quyền theo sơ đồ tổ chức
CloudHOS xây dựng sơ đồ tổ chức dạng cây: ban giám đốc → quản lý chi nhánh, quản lý bộ phận → nhân viên. Mỗi cấp chỉ thấy dữ liệu thuộc phạm vi mình phụ trách. Với chuỗi nhiều chi nhánh, nhân viên chi nhánh A không xem được khách của chi nhánh B, còn ban giám đốc xem được báo cáo toàn chuỗi.
Phân quyền thao tác đến từng trường thông tin
Quyền Xem, Thêm, Sửa, Xóa được thiết lập cho từng phân hệ (khách hàng, lịch hẹn, chăm sóc, khiếu nại…) và đi sâu đến từng trường dữ liệu. Đây là điểm khác biệt lớn so với phân quyền "có hoặc không" ở nhiều công cụ đơn giản. Một tư vấn viên có thể được xem số điện thoại và lịch sử tư vấn, nhưng trường kết quả khám bị ẩn hoàn toàn với họ.
Chế độ chia sẻ công khai hoặc riêng tư
Mỗi hồ sơ có thể đặt ở chế độ riêng tư — chỉ người phụ trách và cấp trên được xem — hoặc công khai cho toàn viện. Chế độ riêng tư phù hợp với khách là người nổi tiếng, khách khám chuyên khoa nhạy cảm, hoặc hợp đồng khám doanh nghiệp có điều khoản bảo mật.
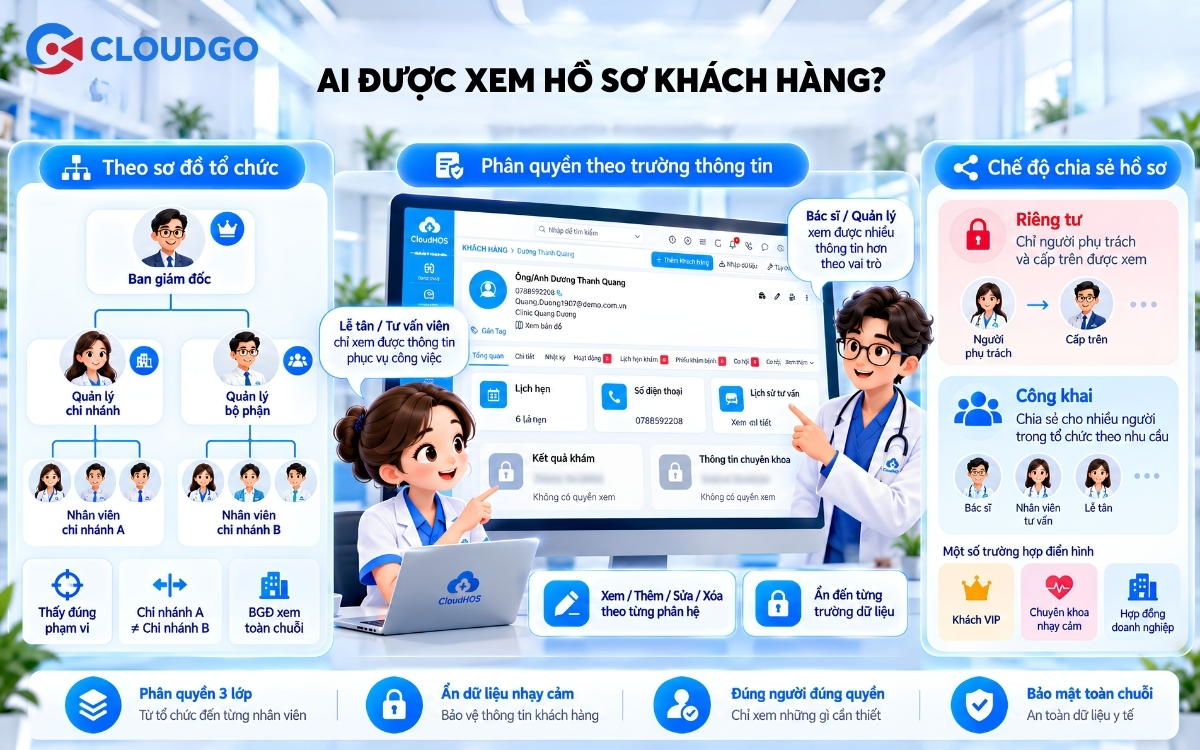
Ai được xem hồ sơ khách hàng
Bảng dưới đây là một ví dụ cấu hình thường gặp. Phòng khám điều chỉnh theo quy trình và chính sách nội bộ của mình:
Vai trò | Thông tin liên hệ | Lịch hẹn | Lịch sử tư vấn, chăm sóc | Kết quả khám (từ HIS) | Xuất dữ liệu |
Lễ tân | Xem | Xem, thêm, sửa | Xem | Ẩn | Không |
Tư vấn viên | Xem, sửa | Xem, thêm | Xem, thêm | Ẩn | Không |
Chăm sóc khách hàng | Xem | Xem | Xem, thêm | Chỉ mốc tái khám | Không |
Bác sĩ | Xem | Xem | Xem | Xem | Không |
Quản lý chi nhánh | Xem, sửa (chi nhánh mình) | Toàn quyền (chi nhánh mình) | Xem | Tùy chính sách | Có giới hạn |
Ban giám đốc | Xem toàn chuỗi | Xem toàn chuỗi | Xem toàn chuỗi | Tùy chính sách | Có |
Nguyên tắc chung khi cấu hình: phân quyền phải đi cùng mục đích công việc, dữ liệu nhạy cảm không nên mở rộng hơn mức cần thiết đây cũng là tinh thần của khung pháp lý bảo vệ dữ liệu cá nhân từ 2026 (Doanh nghiệp Hội nhập). Nếu doanh nghiệp của bạn dùng CRM cho nhiều bộ phận ngoài y tế, bài phân quyền dữ liệu trên CRM 5in1 phân tích thêm cách chia quyền giữa các phòng ban.
Phân quyền tốt nhất là phân quyền được thiết kế ở bước khảo sát, không phải chỉnh sửa sau khi đã có sự cố. Trong lộ trình triển khai CloudHOS, việc này nằm ở bước khảo sát và cài đặt, cấu hình.
4. Dữ liệu y tế được kiểm soát ra sao khi tích hợp HIS?
Khi CloudHOS kết nối với HIS, dữ liệu y tế không được chép toàn bộ sang CRM. Dữ liệu đi qua một tầng đồng bộ riêng bằng API, chỉ những trường phục vụ nghiệp vụ chăm sóc được đồng bộ, và sau khi về CRM vẫn chịu phân quyền đến từng trường như mọi dữ liệu khác. Kết quả là bộ phận chăm sóc biết khách nào đến hạn tái khám mà không cần thấy chẩn đoán chi tiết.
Ba câu hỏi phòng khám nên thống nhất với CloudGO trước khi bật kết nối:
- Trường nào thật sự cần đồng bộ? Lịch hẹn, mốc tái khám, liệu trình thường là đủ cho chăm sóc khách hàng. Kết quả cận lâm sàng, chẩn đoán chỉ nên đồng bộ khi có nhu cầu rõ ràng.
- Ai được xem các trường y tế sau khi đồng bộ? Thường chỉ bác sĩ và một số vai trò được ban giám đốc chỉ định.
- Hệ thống nào là nguồn gốc của từng loại dữ liệu? Bệnh án luôn gốc ở HIS; CRM chỉ hiển thị để tham chiếu, tránh hai nơi cùng sửa một thông tin.
Trong thực tế, Phòng khám Da liễu Nguyễn Mai Châu tích hợp HIS để lịch sử điều trị của bác sĩ được đồng bộ vào hồ sơ khách hàng trên MediCRM (tên gọi của CloudHOS trên website riêng). Phòng khám cũng đưa chat Zalo cá nhân của nhân viên vào hệ thống, để toàn bộ lịch sử trao đổi với khách được lưu tập trung và không mất khi nhân viên nghỉ việc. Các bước kỹ thuật của việc kết nối được trình bày trong bài tích hợp CRM với HIS.
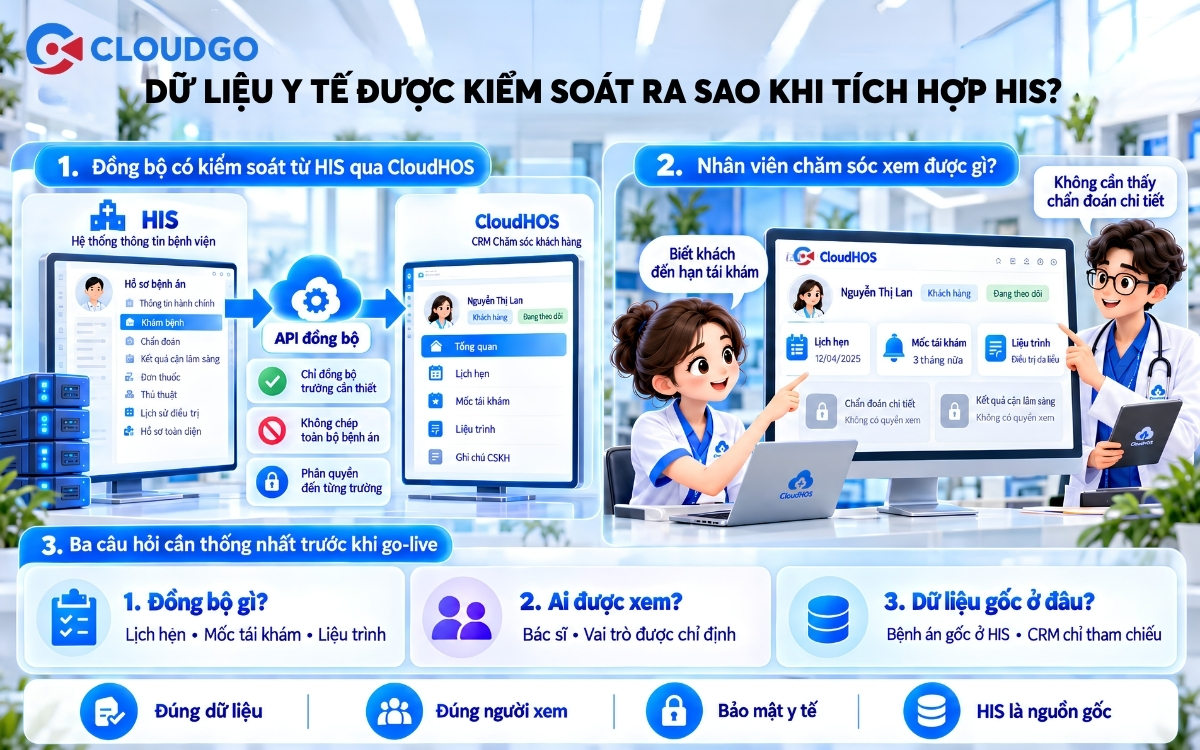
Dữ liệu y tế được kiểm soát ra sao khi tích hợp HIS
5. Có xuất được dữ liệu khi cần không?
Có. Dữ liệu thuộc quyền sở hữu của cơ sở y tế, và CloudGO có tính năng import/export dữ liệu hàng loạt để phòng khám chủ động đưa dữ liệu vào và lấy dữ liệu ra. Điều này giúp phòng khám không bị "khóa" dữ liệu trong một phần mềm.
Chính vì xuất dữ liệu dễ, quyền xuất dữ liệu cũng là một trong những quyền cần kiểm soát chặt nhất. Một nhân viên xuất toàn bộ danh sách khách ra file Excel trước khi nghỉ việc là rủi ro có thật. Hãy giới hạn quyền xuất cho một số vai trò quản lý, như gợi ý trong bảng phân quyền ở trên.
Với trường hợp phòng khám ngừng sử dụng, các điều khoản về thời hạn xuất dữ liệu và việc xóa dữ liệu trên hệ thống sau khi chấm dứt nên được ghi rõ trong hợp đồng. Đây là thông lệ tốt với bất kỳ nhà cung cấp phần mềm nào, không riêng CloudHOS.
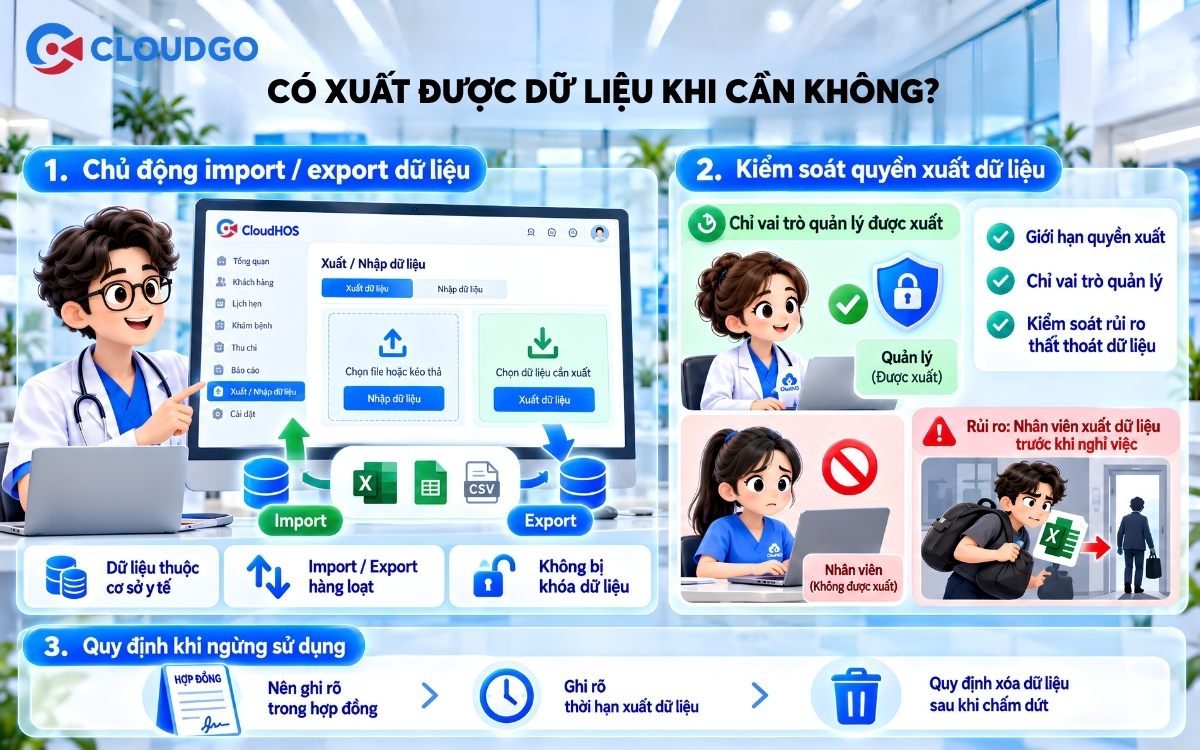
Có xuất được dữ liệu khi cần không
7. Phòng khám cần tự làm gì để bảo mật dữ liệu?
Nhà cung cấp phần mềm lo phần hệ thống; phòng khám vẫn chịu trách nhiệm về cách dữ liệu được thu thập và sử dụng. Luật Bảo vệ dữ liệu cá nhân áp dụng cho chính cơ sở y tế bên quyết định thu thập thông tin gì của khách và dùng vào việc gì. Một CRM an toàn đến đâu cũng không thay được quy trình nội bộ.
Việc | CloudGO đảm nhận | Phòng khám đảm nhận |
Hạ tầng, mã hóa, đánh giá bảo mật hệ thống | Có | |
Cung cấp công cụ phân quyền, chế độ chia sẻ | Có | |
Thiết kế phân quyền theo vai trò | Tư vấn ở bước khảo sát | Quyết định cuối cùng |
Xin sự đồng ý của khách khi thu thập, dùng dữ liệu | Có | |
Nội dung tin nhắn không để lộ thông tin bệnh | Hỗ trợ mẫu | Soạn, duyệt nội dung |
Thu hồi quyền khi nhân viên nghỉ việc | Cung cấp thao tác khóa tài khoản | Thực hiện kịp thời |
Đào tạo nhân viên về bảo mật | Hướng dẫn sử dụng hệ thống | Quy định nội bộ, kỷ luật |
Hai việc phòng khám hay bỏ sót nhất là thu hồi quyền ngay khi nhân viên nghỉ việc, và kiểm tra nội dung tin nhắn chăm sóc không chứa chẩn đoán chi tiết. Cả hai đều không cần công nghệ phức tạp, chỉ cần một người chịu trách nhiệm.
8. Checklist đánh giá bảo mật nhà cung cấp CRM y tế
Trước khi ký hợp đồng với bất kỳ nhà cung cấp CRM nào — kể cả CloudGO — phòng khám nên hỏi đủ các câu dưới đây và yêu cầu câu trả lời bằng văn bản. Cột cuối ghi những gì CloudHOS đã công bố; các mục còn lại bạn có thể hỏi trực tiếp trong buổi tư vấn.
# | Câu hỏi nên hỏi | Vì sao quan trọng | CloudHOS |
1 | Dữ liệu thuộc quyền sở hữu của ai? Nhà cung cấp có chia sẻ cho bên thứ ba không? | Quyết định bạn có kiểm soát được dữ liệu lâu dài không | Thuộc cơ sở y tế; không chia sẻ bên thứ ba |
2 | Phân quyền chi tiết đến mức nào: theo chi nhánh, bộ phận, từng trường thông tin? | Rủi ro lớn nhất thường đến từ nhân viên nội bộ | Cây tổ chức; Xem/Thêm/Sửa/Xóa đến từng phân hệ, từng trường |
3 | Có chế độ riêng tư cho hồ sơ nhạy cảm không? | Bảo vệ khách VIP, chuyên khoa nhạy cảm | Có: riêng tư hoặc công khai |
4 | Hệ thống đã được đơn vị độc lập đánh giá bảo mật chưa? | Nhà cung cấp tự đánh giá mình là chưa đủ | VSEC đánh giá theo OWASP, OSSTMM (xem công bố) |
5 | Khi tích hợp HIS, những trường nào được đồng bộ, ai được xem? | Dữ liệu y tế là dữ liệu nhạy cảm theo luật | Đồng bộ qua API, kiểm soát bằng phân quyền theo trường |
6 | Máy chủ đặt ở đâu, nhà cung cấp hạ tầng là ai? | Liên quan quy định nội bộ và yêu cầu pháp lý về lưu trữ | Trao đổi khi tư vấn |
7 | Hệ thống có ghi nhật ký thao tác (ai xem, sửa, xuất dữ liệu) không, lưu bao lâu? | Truy vết khi có sự cố rò rỉ | Trao đổi khi tư vấn |
8 | Dữ liệu được sao lưu bao lâu một lần, khôi phục mất bao lâu? | Đảm bảo vận hành liên tục khi có sự cố | Trao đổi khi tư vấn |
9 | Khi chấm dứt hợp đồng, được xuất dữ liệu trong bao lâu, dữ liệu có bị xóa không? | Tránh bị "khóa" dữ liệu hoặc dữ liệu còn tồn tại ngoài ý muốn | Có tính năng xuất dữ liệu; điều khoản chấm dứt ghi trong hợp đồng |
Một nhà cung cấp nghiêm túc sẽ trả lời được tất cả các câu này. Nếu câu trả lời mơ hồ, hãy yêu cầu đưa cam kết vào phụ lục hợp đồng.
Muốn nhận câu trả lời đầy đủ cho cả chín câu hỏi, áp vào đúng mô hình phòng khám của bạn? Đặt lịch tư vấn — chuyên gia CloudHOS trao đổi 15 phút, miễn phí, không cam kết.
Bảo mật dữ liệu ở phòng khám hiếm khi thất bại vì một cuộc tấn công tinh vi. Nó thường thất bại vì một file Excel chia sẻ chung, một tài khoản chưa khóa sau khi nhân viên nghỉ, hay một tin nhắn chăm sóc ghi quá chi tiết về bệnh. CloudHOS cung cấp công cụ để siết từng điểm yếu đó phân quyền đến từng trường, chế độ riêng tư, kiểm soát khi tích hợp HIS nhưng công cụ chỉ phát huy khi phòng khám thiết kế quyền truy cập ngay từ đầu. Khi so sánh các nhà cung cấp, hãy dùng checklist ở trên như một bài kiểm tra chung, thay vì tin vào những lời hứa "bảo mật tuyệt đối". Nếu bạn đang cân nhắc CloudHOS cùng các lựa chọn khác, bài so sánh CloudHOS với CRM thông thường sẽ giúp bạn nhìn đầy đủ hơn.
CloudGO - Giải pháp CRM & AI chuyên sâu theo ngành
- Số hotline: 1900 29 29 90
- Email: support@cloudgo.vn
- Website: https://cloudgo.vn/
CloudGO - Giải pháp CRM & AI chuyên sâu theo ngành
Hơn 2500+ doanh nghiệp Việt đã lựa chọn và triển khai